近日,macOS安全研究员、Objective-See Foundation创始人Patrick Wardle曝光Meta旗下AI智能体Muse macOS版存在严重零日漏洞,该漏洞被命名为“Not-a-Mused”,可被攻击者利用劫持用户Muse账户,借助应用已有系统权限入侵多款关联应用,引发macOS用户安全风险担忧。
据介绍,此次漏洞核心隐患源于Muse的语音输入功能。不同于苹果设备本地语音转写模式,Muse会将用户语音数据上传云端处理。其内置未公开配置项endo_voyager_dictation_endpoint,可在普通用户账户权限下被应用或脚本修改,且不会触发macOS额外权限提醒,成为核心攻击突破口。
攻击者可通过ClickFix等社会工程学手段,诱导用户执行简易终端命令完成入侵。通过篡改配置项指向恶意服务器,攻击者能截获用户语音指令与账户认证令牌,进而完全接管Muse账户。依托Muse的系统权限,攻击者可直接读取用户邮件、查看日历、操控WhatsApp等关联应用,无需开发专属攻击程序,攻击门槛极低。
该漏洞无需复杂恶意软件即可实施攻击,让AI助手成为高危入侵入口。漏洞曝光后,Meta Superintelligence Labs的David Singleton确认,官方已紧急推送热修复程序,删除存在隐患的调试语音配置项,彻底封堵此次零日漏洞。(新闻来源:appleinsider、VRAR星球编译)
商务合作:13146398132
媒体合作:13341147250
爆料投稿:editor@vrarworld.cn
版权声明:本文为VRAR星球原创,任何单位及个人未经授权不得转载,否则将依法追究侵权责任。
如需转载请联系13341147250 / editor@vrarworld.cn 申请授权,转载时请注明来源并保留VRAR星球原文链接。
本文部分图片及视频来源于互联网,如涉及侵权请联系我们删除。

Meta计划在越南增产VR头显产品

Meta高管批评欧洲对AI监管过严,阻碍智能眼镜等产品发展

2023年Meta Conncet大会将于9月27日举办
Meta AR眼镜业务负责人Caitlin Kalinowski正式加盟OpenAI

Meta下周将在SIGGRAPH 2025大会上展示一系列研究型头显产品原型
Meta邀请研究界成员申请Project Aria AR眼镜原型的研究套件

爆料称Meta CTO曾主张取消Oculus“独立VR项目”

Meta与美国康宁公司签署高达60亿美元光纤协议,AI数据中心迎来革命性升级

初创公司Enovix将为“MR市场领先者”提供高能量密度电池,推测Meta是其客户

Meta正在开发一种与OpenAI一样强大的人工智能系统
双目全彩Micro LED AR眼镜Skynea发布
VONDER推出无摄无屏AI智能眼镜,299美元起对标Meta新品
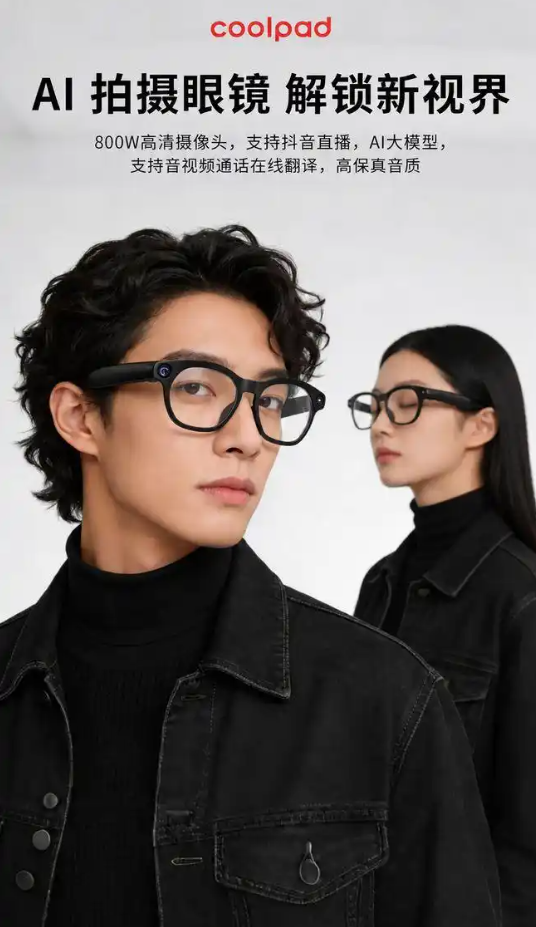
酷派AI智能拍照音频眼镜发布:支持第一人称录像,699元起
Meta个人智能体Muse macOS版被曝严重漏洞,可被劫持操控关联应用
World Labs与AMD合并,李飞飞直接向苏姿丰汇报
Walkabout Mini Golf开发商宣布将进行今年第二轮裁员
以色列Wearable Devices公司可穿戴设备获得中国专利授权,用于测量捏合力度
Pimax Play 2.0.4修复Dream Air SE屏幕失真问题,将在两周内逐步推送
Meta发布Horizon Create和Horizon Studio,用户将能使用文本创建2D和3D游戏
双目全彩Micro LED AR眼镜Skynea发布
VONDER推出无摄无屏AI智能眼镜,299美元起对标Meta新品
酷派AI智能拍照音频眼镜发布:支持第一人称录像,699元起
Meta个人智能体Muse macOS版被曝严重漏洞,可被劫持操控关联应用
World Labs与AMD合并,李飞飞直接向苏姿丰汇报
Walkabout Mini Golf开发商宣布将进行今年第二轮裁员
以色列Wearable Devices公司可穿戴设备获得中国专利授权,用于测量捏合力度
Pimax Play 2.0.4修复Dream Air SE屏幕失真问题,将在两周内逐步推送
Meta发布Horizon Create和Horizon Studio,用户将能使用文本创建2D和3D游戏


关注微信公众号
扫码添加客服


